

Маскирование данных перед ИИ: что проверить бизнесу
Содержание статьи
Что показал разработчик шлюза
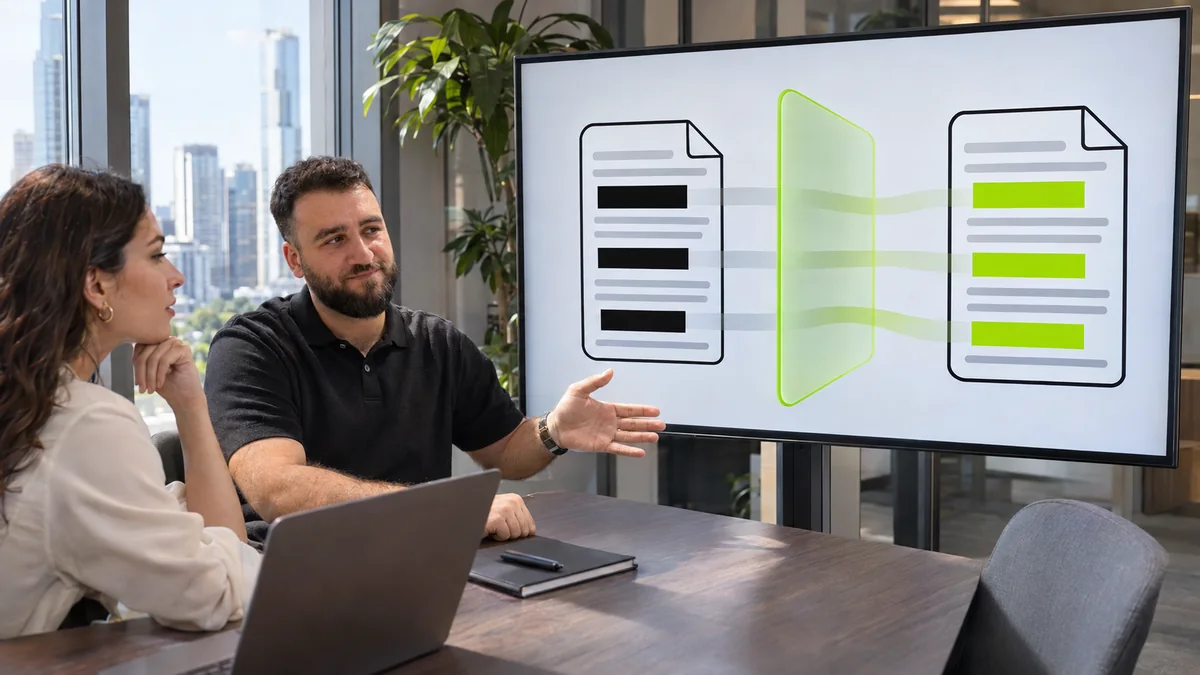
В публикации от 18 ноября 2026 года разработчик ZuBrIQ описал обратимую подмену реквизитов и имён перед внешней моделью. Шлюз — промежуточный сервис между рабочим приложением и поставщиком ИИ. По описанию автора, он передаёт синтетические значения и восстанавливает исходные в ответе, в том числе когда ответ приходит частями.
Это описание конкретной реализации поставщика. Оно не является независимой проверкой защиты или результатом внедрения G&GApp. Полезный для заказчика вопрос шире выбора продукта: какие сведения разрешено передавать, что именно заменяется и какое доказательство получит команда перед запуском.
В этой статье разбирается работа с текстовыми обращениями и документами. Настройки обучения модели — отдельный вопрос: отказ от обучения не заменяет контроль содержимого, которое организация отправляет наружу. Эта разница также разобрана в материале об истории и рабочих данных Gemini.
Когда подмена помогает, а когда меняет задачу
Представим условный процесс: сотрудник просит ИИ подготовить проект ответа по обращению клиента. Для структуры ответа могут быть нужны предмет обращения, условия обслуживания и последовательность событий. Настоящие имя и номер договора на этапе подготовки текста могут оказаться лишними. Возможность убрать их нужно проверить на выбранной операции.
Есть разные варианты работы. Иногда достаточно удалить ненужные сведения и оставить обезличенный учебный пример. Иногда требуется обратимая подмена, чтобы после проверки вернуть нужные реквизиты в рабочий документ. Если ответ зависит от точной личности или доступа к её истории, одной замены текста недостаточно: нужно отдельно спроектировать разрешённое получение данных.
Синтетическое значение выглядит как правдоподобное, но придумано для обработки. Оно помогает различать участников и сохранять связи в тексте. При этом обратимая подмена означает, что где-то остаётся таблица соответствий. Поэтому название «маскирование» само по себе не подтверждает, что исходные сведения больше нельзя восстановить.
Для клиента важно и содержание ответа. Если система скрыла имя, но перепутала два обращения, техническая замена прошла, а рабочая задача провалилась. Проверяйте одновременно допустимость передачи и правильность результата.
Сначала составьте карту движения данных
Попросите команду показать путь выбранного документа. Где сотрудник вводит текст, какой сервис выполняет подмену, что уходит поставщику модели, кто получает ответ и где он сохраняется. Укажите также журналы ошибок, обращения в поддержку и временные копии: они могут обрабатываться по другому маршруту.
Для каждого участка нужен ответственный. Владелец процесса определяет достаточный состав сведений; техническая команда показывает фактическую передачу; ответственный за данные согласует допустимые условия. Конкретное распределение зависит от организации, но неопределённость между ролями должна быть снята до работы с реальными материалами.
Не ограничивайтесь картинкой архитектуры. Попросите показать подготовленный тестовый запрос в точке отправки и результат после восстановления. Так проверяется реальное поведение выбранной версии, а не намерение автора схемы.
Отдельно выясните, кому доступно хранилище соответствий. Человек, который видит и исходные, и подставленные значения, может восстановить связь между ними. Доступ, срок сохранения и удаление этой таблицы должны быть осознанной частью процесса.
Какие ограничения проверить до пилота
Автор ZuBrIQ прямо указывает ограничения: имена распознаются эвристически, реквизиты с ошибочной контрольной суммой могут пропускаться, а изображения и файлы этим текстовым слоем не покрываются. Это важнее общего обещания из заголовка: неподдерживаемый материал нельзя считать защищённым автоматически.
Эвристика — правило, которое пытается узнать сущность по признакам и контексту. Оно может пропустить необычное написание или заменить лишнее. Для заказчика это означает необходимость своих проверочных примеров: привычные форматы документов поставщика могут отличаться от переписки компании.
Подготовьте искусственные варианты с опечатками, разными обозначениями клиента, несколькими людьми и повторяющимися реквизитами. Добавьте текст, где личность раскрывается косвенно: описание должности и обстоятельств иногда говорит больше, чем имя. Не используйте реальные клиентские документы только ради проверки фильтра.
Если процесс включает сканы, вложения или изображения, выделите их в отдельную проверку. Нельзя переносить результат текстового теста на файл целиком. Пока маршрут вложения не проверен, ограничьте пилот поддерживаемым форматом.
Как проверить ответ частями и ошибки
Потоковый ответ появляется на экране постепенно. Подставленное значение может оказаться разделено между несколькими фрагментами. В публикации разработчик отдельно рассматривает такое восстановление. Для бизнеса критерий простой: сотрудник должен получить согласованный результат, без обрывков подмены и чужих реквизитов.
Ниже — пример набора приёмки. Его нужно дополнить особенностями своей операции; прохождение таблицы не доказывает безопасность всей системы.
| Проверка | Что показать на искусственных данных | Когда остановить пилот |
|---|---|---|
| Исходящий запрос | Фактический текст после подмены перед отправкой | Запрещённое исходное значение осталось |
| Смысл результата | Правильное соответствие участников и обращений | Ответ относится к другому клиенту |
| Ответ частями | Полностью собранный результат после завершения потока | Видны обрывки или неверное восстановление |
| Разделение пользователей | Независимые тестовые сессии с разными соответствиями | В одной сессии появились сведения другой |
| Отказ защитного слоя | Согласованная ошибка без отправки исходного текста | Запрос ушёл наружу в обход защиты |
| Журналы и поддержка | Состав технических записей и диагностического примера | В них появилась недопустимая исходная информация |
Отказ с остановкой обработки часто называют fail-closed: если защитный слой недоступен, операция не продолжается автоматически. В описании ZuBrIQ заявлено такое поведение. Для своей системы попросите воспроизводимую проверку: сообщение об ошибке на экране ещё не доказывает, что исходный запрос не отправлялся.
Как принять рабочий результат
До пилота определите, кто проверяет подготовленный ответ и кто разрешает его отправку клиенту. Маскирование не исправляет ошибки самой модели: она может неправильно понять условия или придумать факт. Для первого запуска полезно оставить результат черновиком до проверки сотрудником.
Сравните работу с обычным процессом. Учитывайте время подготовки допустимого ввода, проверки и исправлений, а также обращения при сбоях. Если сотрудники постоянно обходят фильтр, выясните причину: возможно, выбранная операция требует другого состава данных или интерфейса.
Сохраните короткую квитанцию приёмки: сценарий, версия решения, набор искусственных примеров, обнаруженные ограничения и разрешённый формат работы. При изменении поставщика, правил подмены или маршрута документа соответствующие проверки нужно повторить. Успех одной демонстрации не переносится на все отделы.
С чего начать внедрение
Выберите повторяющуюся операцию, где можно отделить необходимые сведения от лишних. Опишите ожидаемый результат и запрещённые данные, затем согласуйте тестовый набор. Только после этого сравнивайте варианты: подготовку безопасного текста сотрудником, промежуточный шлюз или обработку в другом разрешённом контуре.
На обсуждение внедрения ИИ в бизнес принесите эту карточку процесса и примеры без клиентских сведений. Она помогает предметно определить состав интеграции, ответственность и приёмку. Вопрос о допустимости конкретных данных требует отдельной проверки условий организации; выбор продукта не даёт готового ответа.
Источник и границы разбора
Полностью прочитана публикация разработчика ZuBrIQ о маскировании от 18 ноября 2026 года. Технические возможности описаны как заявления автора. Код и сервис не запускались, независимая проверка защиты не проводилась. Приведённые сценарии и таблица — редакционные рекомендации по организации пилота, без гарантии результата или заключения о соответствии требованиям.
Частые вопросы
Чем маскирование отличается от запрета обучения на запросах?
Маскирование меняет содержимое до передачи. Настройка обучения определяет отдельные условия использования уже переданных материалов. Эти меры решают разные задачи, поэтому одну нельзя считать заменой другой.
Можно ли считать обратимую подмену полным обезличиванием?
Сам факт подмены этого не подтверждает. Если сохраняются соответствия или личность можно понять из контекста, связь с исходными сведениями остаётся. Проверяйте конкретный маршрут и применимые условия.
Достаточно ли проверить отсутствие имени в ответе?
Нет. Запрещённое значение могло уйти во входном запросе или попасть в журнал. Проверка должна охватывать отправку, результат, соответствия пользователей и диагностические записи.
Можно ли сразу разрешить все документы после успешного теста?
Нет. Разрешение должно относиться к проверенному сценарию и формату. Вложения, новые типы реквизитов и другие процессы требуют отдельной проверки перед расширением.